استخدامات OTP في المواقع والمتاجر وأكواد الربط عبر API: الدليل الهندسي والتجاري الشامل
هل تهدر أرباح متجرك في شحنات مرتجعة بسبب أرقام وهمية؟
تحول رمز التحقق لمرة واحدة من مجرد طبقة حماية إضافية إلى بنية تشغيلية متكاملة تتوقف عليها قرارات الشحن، وتأمين بوابات الدفع، وخفض الهدر المالي في تجارة الدفع عند الاستلام بنسبة تتجاوز 80%. اربط متجرك الآن بالبنية التحتية التلقائية.
معدل الفتح الفوري عبر واتساب
متوسط زمن تسليم الرمز
طلبات عشوائية بعد التحقق
فهرس المحتويات والمحاور الهندسية
- ✦ لماذا أصبح OTP عصباً تشغيلياً للتجارة؟
- ✦ المعمارية التقنية ودورة حياة الرمز البرمجية
- ✦ الاستخدامات الميدانية وحماية أرباح المتاجر
- ✦ معركة القنوات: SMS مقابل WhatsApp مقابل البريد
- ✦ الدليل الهندسي للربط البرمجي عبر API وWebhooks
- ✦ بروتوكولات الأمان وفق معايير OWASP ومكافحة الاحتيال
- ✦ استكشاف الأخطاء الميدانية ودليل معالجة المشكلات
- ✦ التحليل المالي: بناء نظام داخلي أم منصات جاهزة؟
- ✦ الأسئلة الشائعة الفنية والتجارية
🌐 لماذا تحول رمز OTP من ميزة أمنية إلى عصب تشغيلي لمنظومات الويب والتجارة الإلكترونية؟
تعتمد منصات الويب الحديثة، والأسواق الرقمية، وبوابات الدفع الإلكتروني على مبدأ جوهري هو: خفض الاحتكاك إلى أدنى حد ممكن لتحفيز العميل على إتمام الإجراء، مع رفع جدار الأمان إلى أقصى درجة لمنع استغلال المنظومة. في خضم هذه المعادلة، يبرز رمز التحقق لمرة واحدة ليس فقط كطبقة مصادقة إضافية، بل كشريان حيوي تتوقف عليه القرارات اللوجستية، والأمنية، والمالية للمؤسسات الرقمية.
تاريخياً، كان التحقق محصوراً في إرسال رابط تأكيد عبر البريد الإلكتروني لتفعيل الحسابات، وهي عملية بطيئة تقطع تدفق تجربة المستخدم، وتتسبب في تسرب نسبة ملحوظة من الزوار قبل اكتمال التسجيل. ولكن مع انتقال الثقل التجاري في مصر والشرق الأوسط نحو الهواتف الذكية وتطبيقات المراسلة الفورية، وتصدر نموذج الدفع عند الاستلام كخيار مفضل لقطاع عريض من المستهلكين، تحول رقم الهاتف المحمول إلى الهوية الرقمية الأساسية للمواطن العربي.
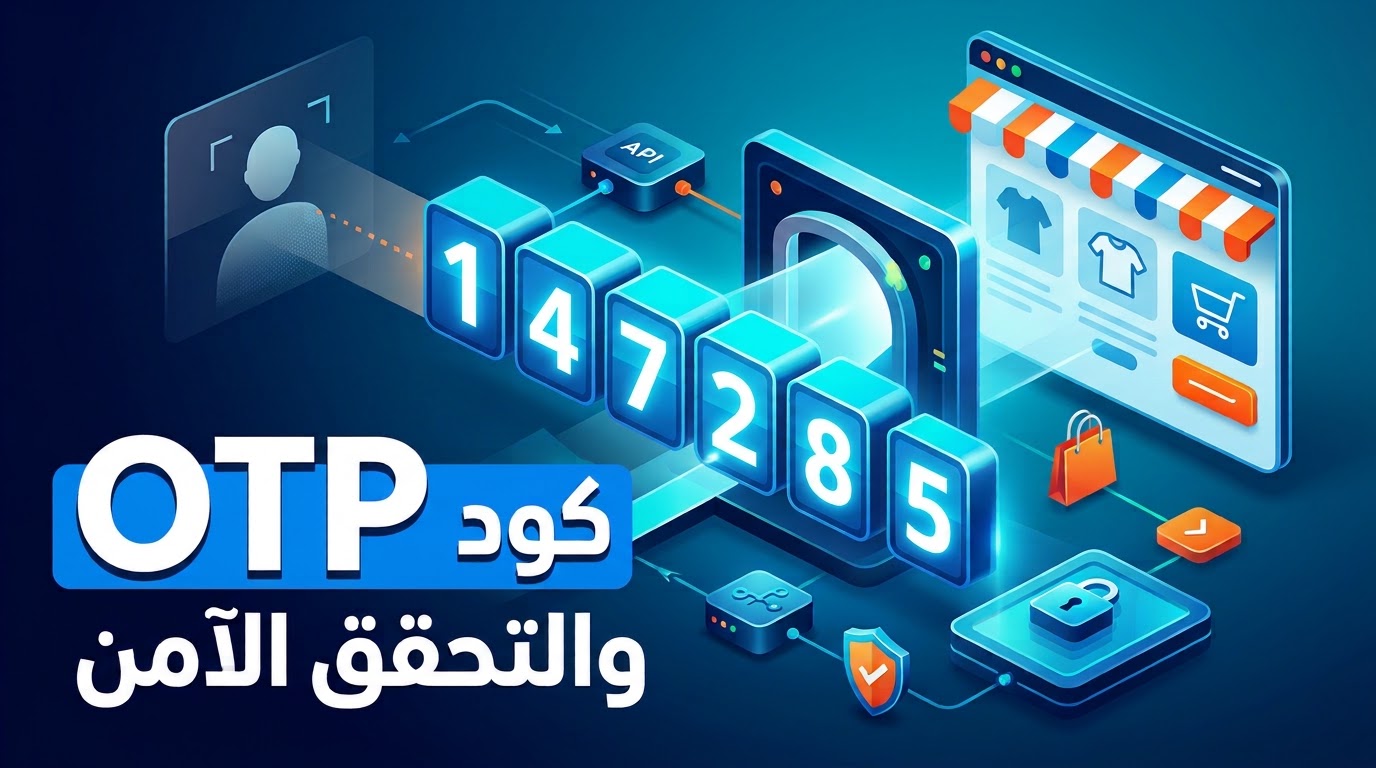
رمز OTP (كلمة المرور لمرة واحدة): هو رمز أمان رقمي أو أبجدي مؤقت، يُولد ديناميكياً باستخدام خوارزميات عشوائية آمنة تشفيرياً، ويكون صالحاً لعملية واحدة فقط ولفترة زمنية بالغة القصر تتراوح عادة بين 60 و180 ثانية. تتلخص استخداماته في المواقع والمتاجر في توثيق ملكية رقم الهاتف، وتأمين تسجيل الدخول بدون كلمات مرور، واستعادة الحسابات، وتأكيد طلبات الشراء لحماية المتاجر من الاحتيال وتصفية المرتجعات، وإقران الأجهزة والأنظمة الخارجية عبر واجهات برمجة التطبيقات لأتمتة دورات العمل البرمجية بالكامل.
المعضلة التشغيلية والتجارية في السوق المصري والعربي
في أسواق التجارة الإلكترونية التي تعتمد على نموذج الدفع عند الاستلام، مثل مصر والسعودية والإمارات، لا تمثل المشكلة الأساسية مجرد محاولات الاختراق الإلكتروني، بل تكمن في نزيف السيولة التشغيلية الناتج عن الطلبات غير الجادة والأرقام العشوائية الوهمية.
الطلبات الوهمية والبيانات المضللة
إدخال أرقام هواتف غير صحيحة أو غير مفعلة، مما يدفع المتجر لتجهيز وتغليف شحنات لا وجود لمرسَل إليه فعلي يستلمها.
تكاليف الشحن المرتجع العكسي
تحمل تكلفة شحن البضائع ذهاباً وإياباً، وتلف خامات التعبئة، وتجميد المخزون داخل سيارات التوزيع لأسابيع دون جدوى.


إهدار طاقات مراكز الاتصال
استنزاف ساعات عمل ممثلي خدمة العملاء في ملاحقة العملاء هاتفياً لتأكيد الطلب يدوياً، مما يؤخر الشحن ويزيد المصروفات.
من هنا، لم يعد رمز التحقق ترفاً تقنياً؛ بل أضحى مرشحاً هندسياً يسبق خروج الشحنة ويحول دون تكبد الشركات خسائر تشغيلية باهظة، عبر التأكد من أن صاحب الرقم هو من باشر الطلب بنفسه ويحمل وسيلة التواصل في يده لحظة تأكيد العملية.
⚙️ المعمارية التقنية لرموز OTP وهندسة دورة الحياة البرمجية
يختلف كود التحقق المؤقت جوهرياً عن كلمات المرور الثابتة. فكلمة المرور الثابتة تمثل سراً مشتركاً دائمياً عُرضة للاختراق عبر التسريبات، أو هجمات حشو الاعتمادات، أو التخمين. في المقابل، يعتمد رمز التحقق المؤقت على مبدأ أمني يُعرف بـ إثبات الحيازة اللحظي؛ أي إثبات أن المستخدم يمتلك حالياً وصولاً مباشراً ومستقلاً لقناة اتصال مسجلة باسمه، سواء كانت بطاقة اتصال، أو جلسة تطبيق مراسلة فورية، أو تطبيق مصادقة مثبت على جهازه، أو بريد إلكتروني موثق.
الفروق المعمارية الثلاثية:
- المصادقة: الإجابة عن سؤال: من أنت؟ للتحقق من هوية الكيان داخل النظام.
- التحقق: الإجابة عن سؤال: هل وسيلة الاتصال هذه ملكك وتعمل الآن؟ دون اشتراط حساب مسجل مسبقاً.
- التفويض: الإجابة عن سؤال: ماذا يحق لك أن تفعل؟ لتحديد الصلاحيات الممنوحة للمستخدم بعد إثبات الهوية.
دورة حياة رمز التحقق البرمجية
يمر رمز التحقق برحلة برمجية هندسية تتألف من إحدى عشرة مرحلة متتابعة تضمن موثوقية العملية وحمايتها من التلاعب:
- توليد الرمز: ابتكار تسلسل رقمي عشوائي باستخدام دوال تشفيرية صلبة غير قابلة للتوقع.
- إنشاء جلسة التحقق: توليد معرف فريد غير متكرر للعملية وتحديد الغرض المعماري منها.
- التخزين الآمن فائق السرعة: تجزئة الرمز وحفظه في مخزن بيانات بالذاكرة العشوائية منخفض التأخير مثل خوادم التخزين المؤقت، مع ضبط عداد التدمير الذاتي.
- دفع الرسالة: استدعاء واجهة برمجة التطبيقات للبوابة المزودة لتسليم الرسالة للعميل عبر القناة المحددة عبر منصة Whats360.
- استقبال مدخلات المستخدم: إدخال العميل للرمز في واجهة المتجر أو التطبيق قبل نفاد المؤقت الزمني.
- فحص سقف المحاولات: التأكد من أن المستخدم لم يتجاوز عدد المرات المسموح بها للمحاولة لتفادي هجمات التخمين.
- التحقق من الصلاحية الزمنية: التأكد من عدم انقضاء مهلة البقاء في الذاكرة لتفادي قبول رموز منتهية.
- المطابقة التشفيرية: إجراء مطابقة ثابتة التوقيت بين تجزئة المدخل وتجزئة الرمز المخزن بالذاكرة.
- الإبطال والإتلاف الفوري: حذف مفتاح الرمز من الذاكرة اللحظية فور أول مطابقة ناجحة لسد الباب أمام هجمات إعادة التشغيل.
- إنهاء الجلسة: وسم العملية بأنه تم التحقق منها بنجاح، وإصدار توكن تفويض مؤقت.
- تنفيذ الإجراء التجاري: تمرير الطلب، أو إنشاء الحساب، أو تسجيل الدخول، أو تحديث البيانات في قاعدة البيانات المركزية.
| VERIFICATION LIFECYCLE FLOW |
+—————————————————————————————+
| [Browser Client] ──(1) Request OTP──> [Backend Server] |
| │ |
| ┌─────────────────────────┴──────────────────────────┐ |
| ▼ ▼ |
| (2) CSPRNG Generator (4) Send Payload |
| │ │ |
| ▼ ▼ |
| [In-Memory Cache] <──(3) Hashed Code + TTL── [Server] ──> [Messaging Gateway]|
| │ │ |
| ▼ ▼ |
| (7) Verify Match & Expire [Customer Phone / App] |
| │ │ |
| ▼ ▼ |
| (8) Invalidate Immediately (DEL) <──(6) Submit Code── [User Input] |
| │ |
| ▼ |
| (9) Execute Business Order Action |
+—————————————————————————————+
التوليد والتخزين: المولدات التشفيرية الآمنة مقابل الدوال الإحصائية
في البيئات البرمجية، يُعد استخدام المولدات شبه العشوائية القياسية خطيئة معمارية فادحة. هذه الدوال صُممت للأغراض الإحصائية والألعاب؛ حيث تعتمد على خوارزميات خطية يمكن للمهاجم عبر معرفة بضعة مخرجات سابقة منها استنتاج بذرة التوليد والتنبؤ بالأكواد القادمة بدقة مطلقة.
بدلاً من ذلك، تفرض المعايير الأمنية استخدام مولدات الأرقام العشوائية التشفيرية الآمنة التي تستمد الاعتلاج مباشرة من مصادر عشوائية في نواة نظام التشغيل، مع تجزئة الرمز فور توليده وحفظه بالذاكرة بدالة تجزئة مشبعة بملح سري، وضبط مؤقت إتلاف صارم.
جدول مقارنة المصطلحات والمفاهيم المرتبطة
خوارزميات المصادقة القياسية: TOTP وHOTP
عندما تتطلب الأنظمة مستويات حماية مستقلة تماماً عن شبكات الاتصالات، يتم اللجوء إلى معايير منظمة الإنترنت القياسية:
- خوارزمية HOTP المستندة إلى العداد: تعتمد على دالة تجزئة مشفرة لمفتاح سري مشترك مع عداد تصاعدي متزامن بين الخادم وتطبيق المصادقة. يتغير الرمز مع كل محاولة توليد، ولكن يعيبها خطر اختلال تزامن العداد في حال ضغط المستخدم على زر التوليد عدة مرات دون إدخال الرمز في النظام.
- خوارزمية TOTP المستندة إلى الوقت: تطور مباشر للخوارزمية السابقة استبدل العداد بالوقت الحقيقي، حيث يُقسم التوقيت الزمني الحالي على نافذة زمنية ثابتة تبلغ عادة ثلاثين ثانية. يتيح ذلك للخادم وهاتف العميل حساب الرمز ومطابقته بالتزامن دون الحاجة للاتصال بالإنترنت، وهي التقنية المطبقة في تطبيقات المصادقة الشهيرة.
هل تحتاج إلى بناء معمارية تحقق معقدة لمنشأتك؟
تقدم شركة Beincode خدمات هندسية واستشارية متقدمة لتطوير بوابات المصادقة متعددة العوامل، وتصميم الخدمات المصغرة المعزولة، والربط المباشر مع أنظمة تخطيط الموارد وإدارة علاقات العملاء بأعلى معايير الأمان المالي.
🛍️ الاستخدامات الميدانية لـ OTP في المتاجر والمواقع الرقمية
في المتاجر الإلكترونية التي تخدم الأسواق العربية، يمثل الدفع عند الاستلام نسبة تتراوح بين 60% و85% من إجمالي العمليات الشرائية. غياب التحقق من رقم الهاتف قبل إنشاء الطلب يفتح الباب واسعاً أمام ظاهرة سلات الشراء المهملة المكتملة وهمياً. يقوم العميل غير الجاد بملء الحقول وتأكيد الشراء ببيانات عشوائية، فيقوم المتجر بحجز القطعة من المخزون وتغليفها وشحنها، لتفشل شركة الشحن في الوصول إليه لعدم صحة الرقم.
بفرض رمز التحقق الإلزامي، لا يتم تسجيل الطلب بحالة قيد التنفيذ إلا بعد كتابة الرمز؛ مما يقضي تماماً على مدخلات الأرقام غير الحقيقية أو الناقصة ويحمي هوامش الربح التشغيلية.
نموذج تحليلي لحساب تكلفة الشحن المرتجع مقابل كلفة التحقق
بيانات افتراضية لمحاكاة متجر متوسط في السوق المصري يوضح الجدوى الاقتصادية لنظام التحقق اللحظي:
2,000 طلب
500 طلب مرتجع
200 طلب ضائع
90 جنيهاً مصرياً
17,600 جنيه مصري شهرياً
هندسة تجربة المستخدم في صفحة الدفع والتحقق التكيفي
يثير مسؤولو تحسين معدلات التحويل تساؤلاً هاماً: هل يؤدي طلب رمز التحقق في صفحة الدفع إلى تسرب المشترين؟
يكمن الحل في تطبيق مبدأ التحقق التكيفي القائم على دراسة المخاطر:
- المدفوعات الإلكترونية المسبقة: يتم إعفاؤها من كود الهاتف الإضافي لأن العملية محمية بالفعل عبر بروتوكولات الأمان المصرفية الخاصة بالبنوك المصدرة للبطاقات.
- العملاء الموثوقون ذوو التاريخ الإيجابي: يُمرر طلب العميل المسجل مسبقاً والذي استلم عدة طلبات سابقة بنجاح دون الحاجة لإزعاجه بإجراءات إضافية.
- طلبات الدفع عند الاستلام والزوار الجدد: يُفرض التحقق برمز التحقق بشكل حاسم وسريع، مع استخدام سمات المتصفح للالتقاط التلقائي لتكون التجربة بلمسة واحدة.
الدخول بدون كلمة مرور وأكواد ربط الأجهزة
يمثل نسيان كلمات المرور سبباً بارزاً لتعطل تجربة العميل؛ حيث يغادر نسبة ملحوظة من الزوار المنصة بمجرد مطالبتهم باسترجاع كلمة المرور عبر البريد. في نظام الدخول بدون كلمة مرور، يدخل المشتري رقم هاتفه المحمول فقط، فيصله كود التحقق الفوري، ليتم تسجيل دخوله واستدعاء بيانات شحنه المسجلة في ثوانٍ معدودة.
كما تُستخدم أكواد الربط المؤقتة كوسيلة فعالة لتفويض وتوصيل الأنظمة الخارجية؛ مثل إقران أجهزة نقاط البيع وشاشات المطاعم بالخوادم المركزية، أو ربط خطوط وأجهزة الواتساب بلوحات التحكم السحابية مثل Whats360 لتشغيل عمليات الإرسال الآلية بأمان تام.
📊 مقارنة القنوات: SMS مقابل WhatsApp مقابل البريد الإلكتروني
يتوقف نجاح منظومة التحقق على سرعة وموثوقية قناة التسليم؛ فالرمز الرقمي يفقد جدواه التقنية والتجارية بالكامل إذا تأخر عن الوصول لأكثر من دقيقتين؛ حيث يغادر العميل الموقع وتلغي خوارزميات الخادم صلاحية الجلسة.
تفكيك أزمة الـ SMS محلياً ومزايا WhatsApp API
تواجه المتاجر التي تعتمد حصراً على الرسائل النصية القصيرة في مصر والدول المجاورة عقبات تقنية مستمرة؛ فشركات الاتصالات تُخضع الرسائل الواردة من بوابات دولية لمرشحات صارمة لمكافحة الاحتيال، وتحتجز الرسائل التي تحوي كلمات حساسة للفحص، فضلاً عن لجوء بعض المزودين إلى مسارات توجيه رديئة تؤدي لضياع الرسائل مع احتساب تكلفتها على التاجر.
هنا يبرز تطبيق WhatsApp كحل عملي مفضل في الشرق الأوسط؛ حيث يضمن التسليم اللحظي الموثوق عبر بروتوكولات الإنترنت المستقرة، ويتيح بناء هوية موثوقة للمتجر تظهر للمشتري باسمه وشعاره الرسمي، مما يعزز اطمئنان العميل لكتابة الرمز. وإذا كنت تعتمد أيضاً على الحملات الترويجية والرسائل البريدية، يمكن إدارة القنوات المتكاملة بالتوازي عبر منصات متخصصة مثل SMS Control وUltraMail.
معمارية التحول التلقائي بين القنوات (Hybrid Failover)
توصي المعايير الهندسية بعدم جعل القناة نقطة فشل وحيدة للنظام. المعمارية السليمة تقوم على استراتيجية المسار الهجين:
- المسار الأساسي: إرسال الرمز أولاً عبر تطبيق واتساب لضمان الوصول اللحظي والتكلفة المنخفضة.
- مؤقت المراقبة غير المتزامن: تشغيل عداد زمني على الواجهة لمدة ستين ثانية.
- التحول الطارئ: في حال تعثر التسليم أو طلب العميل خيار رسالة نصية بديلة، يلغي النظام الرمز السابق ويصدر رمزاً جديداً يُرسل فوراً عبر الرسائل القصيرة كخطة طوارئ.
💻 الدليل الهندسي لربط OTP عبر REST API وWebhooks
لبناء خدمة تحقق معزولة ومستقرة، يجب فصل منطق العمل الداخلي للمتجر عن منطق الاتصال بالبوابات الخارجية. يتولى الخادم الخلفي للمتجر توليد الكود، تجزئته، وتخزينه في الذاكرة المؤقتة، ثم يدفع حمولة الإرسال إلى بوابة المراسلة عبر واجهات برمجة التطبيقات المعيارية.
تصميم واجهات REST API لنظام التحقق الداخلي
نموذج طلب إرسال الرمز من الخادم الداخلي:
POST /api/v1/otp/send HTTP/1.1
Host: api.yourstore.com
Content-Type: application/json
X-App-Secret: SECURE_BACKEND_KEY

{
  "phone": "201234567890",
  "purpose": "cod_confirmation",
  "locale": "ar"
}
الاستجابة القياسية بالنجاح:
HTTP/1.1 200 OK
Content-Type: application/json

{
  "success": true,
  "message": "تم إرسال رمز التحقق بنجاح إلى هاتفك.",
  "verification_id": "v_sec_908f23ba810c9",
  "expires_in": 120,
  "retry_after": 60
}
نموذج برمجي بلغة PHP: إدارة وتخزين الجلسات الآمنة في الذاكرة المؤقتة
<?php
declare(strict_types=1);

namespace App\Services\Security;

use Redis;
use RuntimeException;
use InvalidArgumentException;

class SecureOtpEngine
{
    private Redis $redis;
    private string $encryptionSalt;
    private const DEFAULT_TTL = 120;
    private const MAX_ATTEMPTS = 3;

    public function __construct(Redis $redis, string $encryptionSalt)
    {
        $this->redis = $redis;
        $this->encryptionSalt = $encryptionSalt;
    }

    public function createVerificationSession(string $phone, string $purpose): array
    {
        $rawOtp = (string) random_int(100000, 999999);
        $verificationId = 'v_' . bin2hex(random_bytes(16));
        $hashedCode = hash_hmac('sha256', $rawOtp, $this->encryptionSalt);

        $payload = json_encode([
            'phone'      => $phone,
            'purpose'    => $purpose,
            'hash'       => $hashedCode,
            'attempts'   => 0,
            'created_at' => time(),
        ], JSON_THROW_ON_ERROR);

        $redisKey = "otp:session:{$verificationId}";
        $this->redis->setex($redisKey, self::DEFAULT_TTL, $payload);

        return [
            'verification_id' => $verificationId,
            'raw_otp'         => $rawOtp,
            'expires_in'      => self::DEFAULT_TTL,
        ];
    }

    public function verifySessionCode(string $verificationId, string $inputCode, string $expectedPurpose): bool
    {
        $redisKey = "otp:session:{$verificationId}";
        $sessionRaw = $this->redis->get($redisKey);

        if (!$sessionRaw) {
            throw new RuntimeException("جلسة التحقق غير موجودة أو انتهت صلاحيتها الزمنية.");
        }

        $session = json_decode($sessionRaw, true, 512, JSON_THROW_ON_ERROR);

        if ($session['purpose'] !== $expectedPurpose) {
            $this->redis->del($redisKey);
            throw new InvalidArgumentException("محاولة غير مصرح بها لاختلاف سياق العملية.");
        }

        if ($session['attempts'] >= self::MAX_ATTEMPTS) {
            $this->redis->del($redisKey);
            throw new RuntimeException("تم تجاوز الحد الأقصى للمحاولات الخاطئة. تم إلغاء الرمز.");
        }

        $inputHash = hash_hmac('sha256', trim($inputCode), $this->encryptionSalt);

        if (!hash_equals($session['hash'], $inputHash)) {
            $session['attempts']++;
            $remainingTtl = (int) $this->redis->ttl($redisKey);
            if ($remainingTtl > 0) {
                $this->redis->setex($redisKey, $remainingTtl, json_encode($session));
            }
            return false;
        }

        $this->redis->del($redisKey);
        return true;
    }
}
الدليل البرمجي المعتمد لربط منصة Whats360 عبر واجهات REST API
استناداً إلى وثائق منصة Whats360 الخاصة بإدارة الأجهزة وإرسال الرسائل عبر الـ API، تعتمد المنصة طريقة الطلب GET مع تمرير التوكن في مسار الرابط:
token: مفتاح الربط البرمجي الخاص بالمطور.instance_id: معرّف الجهاز أو الجلسة المتصلة داخل اللوحة.jid: معرف المحادثة للرقم بالصيغة الدولية متبوعاً بالنطاق الرسمي (مثال: 201234567890@s.whatsapp.net).msg: نص الرسالة المراد تسليمها والتي تتضمن رمز التحقق.
نموذج استدعاء cURL الرسمي:
curl -G "https://whats360.live/api/v1/send-text" \
  --data-urlencode "token=WHATS360_API_TOKEN" \
  --data-urlencode "instance_id=WHATS360_INSTANCE_ID" \
  --data-urlencode "jid=201234567890@s.whatsapp.net" \
  --data-urlencode "msg=رمز التحقق الخاص بك لتأكيد الطلب هو: 489201. صالح لمدة دقيقتين."
دالة PHP متكاملة لمعالجة الإرسال عبر واجهة Whats360:
<?php
declare(strict_types=1);

function dispatchOtpViaWhats360(string $rawPhoneNumber, string $otpCode): array
{
    $apiToken   = getenv('WHATS360_API_TOKEN') ?: 'WHATS360_API_TOKEN';
    $instanceId = getenv('WHATS360_INSTANCE_ID') ?: 'WHATS360_INSTANCE_ID';

    $cleanDigits = preg_replace('/[^0-9]/', '', $rawPhoneNumber);
    $whatsappJid = "{$cleanDigits}@s.whatsapp.net";

    $messageBody = "رمز الأمان لتأكيد طلبك هو: [ {$otpCode} ]\n\nصالح للاستخدام لمدة دقيقتين. لا تشارك هذا الرمز مع أي شخص حفاظاً على سرية بياناتك.";

    $queryParams = http_build_query([
        'token'       => $apiToken,
        'instance_id' => $instanceId,
        'jid'         => $whatsappJid,
        'msg'         => $messageBody,
    ]);

    $endpointUrl = "https://whats360.live/api/v1/send-text?{$queryParams}";

    $curlHandle = curl_init();
    curl_setopt_array($curlHandle, [
        CURLOPT_URL            => $endpointUrl,
        CURLOPT_RETURNTRANSFER => true,
        CURLOPT_CUSTOMREQUEST  => 'GET',
        CURLOPT_TIMEOUT        => 8,
        CURLOPT_SSL_VERIFYPEER => true,
        CURLOPT_SSL_VERIFYHOST => 2,
    ]);

    $rawResponse = curl_exec($curlHandle);
    $httpStatusCode = curl_getinfo($curlHandle, CURLINFO_HTTP_CODE);
    $networkError   = curl_error($curlHandle);
    curl_close($curlHandle);

    if ($networkError) {
        throw new RuntimeException("تعذر الاتصال بخادم بوابة المراسلة: {$networkError}");
    }

    $responseJson = json_decode((string)$rawResponse, true);

    if ($httpStatusCode !== 200 || !isset($responseJson['success']) || $responseJson['success'] !== true) {
        $errorDetail = $responseJson['error'] ?? 'خطأ برمجي غير محدد في إرسال الرسالة';
        throw new RuntimeException("فشل إرسال رسالة الواتساب عبر Whats360 [HTTP {$httpStatusCode}]: {$errorDetail}");
    }

    return $responseJson;
}
التكامل العملي مع Webhooks وتأكيد الطلبات
نموذج حمولة Webhook الواردة لحالة تسليم الرسالة:
{
  "event": "message_delivered",
  "instance_id": "WHATS360_INSTANCE_ID",
  "timestamp": 1773057600,
  "data": {
    "phone": "201234567890",
    "jid": "201234567890@s.whatsapp.net",
    "status": "delivered",
    "message_id": "wamid_HBgLMjAxMjM0NTY3ODkw"
  }
}
عند استقبال إشعار الـ Webhook، يجب التحقق من التوقيع الرقمي للمرسل، والتأكد من عدم معالجة معرّف الحدث مسبقاً لمنع التكرار، والرد الفوري بكود النجاح وإحالة المعالجة لطابور العمليات الخلفي لضمان سرعة الاستجابة. وإذا كنت تدير عمليات تسويق المنتجات والدروبشيبينج، يمكنك دمج هذه المسارات مع منصة Toggaar لتحليل فرص المنتجات بدقة.
تطبيق هندسي لمتجر ووكومرس
<?php
add_action('woocommerce_after_checkout_billing_form', function ($checkout) {
    ?>
    <div id="custom_cod_otp_box" style="margin-top: 25px; padding: 20px; background-color: #f8fafc; border: 1px solid #cbd5e1; border-radius: 8px;">
        <h4 style="margin-bottom: 10px; color: #1e293b;">تأكيد رقم الهاتف لطلبات الدفع عند الاستلام</h4>
        <p style="font-size: 13px; color: #64748b; margin-bottom: 15px;">
            حرصاً على سرعة شحن طلبك، يرجى إدخال الرمز المرسل لحسابك على واتساب لتأكيد جدية الطلب.
        </p>

        <?php
        woocommerce_form_field('billing_verification_otp', [
            'type'        => 'text',
            'class'       => ['form-row-wide'],
            'label'       => 'رمز التحقق (OTP)',
            'placeholder' => 'أدخل الرمز المكون من 6 أرقام',
            'required'    => false,
            'custom_attributes' => [
                'autocomplete' => 'one-time-code',
                'inputmode'    => 'numeric',
                'maxlength'    => '6',
                'style'        => 'font-size: 18px; letter-spacing: 4px; text-align: center;'
            ],
        ], $checkout->get_value('billing_verification_otp'));
        ?>

        <button type="button" id="btn_trigger_otp" class="button alt" style="margin-top: 10px; width: 100%;">
            إرسال الرمز عبر واتساب
        </button>
        <div id="otp_status_feedback" style="margin-top: 10px; font-size: 13px; font-weight: bold;"></div>
    </div>
    <?php
});

add_action('woocommerce_checkout_process', function () {
    $chosen_gateway = WC()->session->get('chosen_payment_method');

    if ($chosen_gateway === 'cod') {
        $enteredCode = sanitize_text_field($_POST['billing_verification_otp'] ?? '');
        $billingPhone = sanitize_text_field($_POST['billing_phone'] ?? '');

        if (empty($enteredCode)) {
            wc_add_notice('<strong>خطأ في إتمام الطلب:</strong> يلزم إدخال رمز التحقق المرسل لهاتفك لإتمام طلب الدفع عند الاستلام.', 'error');
            return;
        }

        $isCodeValid = validate_customer_entered_otp($billingPhone, $enteredCode);

        if (!$isCodeValid) {
            wc_add_notice('<strong>رمز غير صحيح:</strong> كود التحقق المدخل غير صحيح أو انتهت صلاحيته. يرجى طلب كود جديد.', 'error');
        }
    }
});

add_action('woocommerce_checkout_update_order_meta', function ($order_id) {
    if (!empty($_POST['billing_verification_otp'])) {
        update_post_meta($order_id, '_is_phone_verified_otp', 'yes');
        update_post_meta($order_id, '_otp_verified_at', current_time('mysql'));

        $order = wc_get_order($order_id);
        $order->add_order_note('تم توثيق صحة رقم هاتف العميل بنجاح عبر كود التحقق الفوري قبل خروج الشحنة.');
    }
});
🛡️ بروتوكولات الأمان والحماية وفق معايير OWASP ومكافحة الاحتيال
تُعد بوابات التحقق هدفاً رئيسياً لشبكات البوتات الإلكترونية ومجرمي الإنترنت. تتراوح الهجمات بين محاولات التخمين بالقوة العمياء، وهجمات استنزاف الرسائل المالية حيث تُبرمج البوتات لطلب مئات الآلاف من الرموز لأرقام دولية مدفوعة ذات تسعير مرتفع لاستنزاف رصيد المتجر، فضلاً عن هجمات إعادة التشغيل وتبديل الشريحة.
منظومة الدفاع والضوابط الصارمة الموصى بها
- تقييد معدل الطلبات متعدد المستويات: تقييد عدد المحاولات على مستوى عنوان بروتوكول الإنترنت، ورقم الهاتف، ومعرف الجلسة لمنع هجمات التخمين والاستنزاف.
- تطبيق معيار WebOTP API للمتصفحات: تسهيل قراءة الرمز تلقائياً من نظام التشغيل لمنع أخطاء الكتابة اليدوية وقطع الطريق على صفحات التصيد المزورة.
- الحماية الصامتة ضد البوتات: ربط نماذج التحقق بأنظمة التقييم السلوكي الخفية قبل استدعاء واجهات الإرسال.
نموذج كود المتصفح القياسي لدعم معيار WebOTP:
if ('OTPCredential' in window) {
  window.addEventListener('DOMContentLoaded', e => {
    const input = document.getElementById('otp_field');
    if (!input) return;

    const ac = new AbortController();
    setTimeout(() => { ac.abort(); }, 60000);

    navigator.credentials.get({
      otp: { transport: ['sms'] },
      signal: ac.signal
    }).then(otp => {
      input.value = otp.code;
      document.getElementById('checkout_form').dispatchEvent(new Event('submit'));
    }).catch(err => {
      console.log('WebOTP Fallback to manual entry:', err);
    });
  });
}
قائمة المراجعة الأمنية قبل الإطلاق في بيئة الإنتاج
- ✔ عشوائية تشفيرية حقيقية: الاعتماد على المولدات التشفيرية الصلبة وتجنب الدوال العشوائية القياسية.
- ✔ تجزئة التخزين: حفظ الرموز مشفرة داخل الذاكرة المؤقتة وعدم ترك نصوص صريحة.
- ✔ الصلاحية الزمنية القصيرة: قصر عمر الرمز بين دقيقة وثلاث دقائق كحد أقصى.
- ✔ الإتلاف الفوري بعد الاستخدام: حذف مفتاح الرمز لحظة أول مطابقة ناجحة لمنع إعادة الاستخدام.
- ✔ مقارنة ثابتة التوقيت: استخدام دوال المطابقة الآمنة لتفادي هجمات تحليل التوقيت.
- ✔ تقييد المحاولات: حظر الجلسة فور تكرار الإدخال الخاطئ لثلاث مرات متتالية.
- ✔ تشفير قنوات الاتصال: فرض بروتوكول الاتصال الآمن في كافة المعاملات وواجهات الربط.
- ✔ حجب البيانات في السجلات: منع طباعة الأكواد بنص صريح داخل سجلات الخادم.
🔧 استكشاف الأخطاء الميدانية وتشخيص أعطال التسليم والربط
يوضح الجدول التالي المشكلات البرمجية والتشغيلية الميدانية الشائعة، مع تحليل مسبباتها وخطوات معالجتها هندسياً:
💰 التحليل المالي للبنية التحتية: بناء نظام داخلي أم الاعتماد على منصات جاهزة؟
عند اتخاذ قرار تفعيل منظومة التحقق، يقف الفريق التقني وإدارة المتجر أمام خيارين استراتيجيين:
بناء النظام داخلياً من الصفر
- استئجار وإدارة خوادم سحابية مخصصة ومجموعات كاش عالية التوافر.
- التعاقد المباشر مع مشغلي شبكات الاتصالات في كل بلد وتحديث مكتبات الربط.
- تحمل تكاليف الصيانة الدورية ومتابعة انقطاعات التوصيل المستمرة.
النتيجة: استنزاف لموارد المتاجر والشركات الناشئة، ولا يناسب إلا البنوك الكبرى.
الاعتماد على منصات وبوابات الاتصال الجاهزة
- ربط برمجي فوري عبر واجهات برمجية مهيأة مسبقاً خلال ساعات معدودة.
- الاستفادة من بنية واتساب المستقرة وسرعة التسليم العالية وتوفير التكاليف.
- تكامل مباشر مع المتاجر والأنظمة المحاسبية دون تعقيدات بنية تحتية.
النتيجة: خفض زمن الإطلاق وتوفير مالي وتشغيلي فوري للمتجر.
وإذا كانت عمليات متجرك تعتمد على التحصيل عبر المحافظ الإلكترونية، فيمكنك الاستفادة من أتمتة تأكيد التحويلات المالية عبر منصة EGCash لتأكيد المدفوعات آلياً.
وفر تكاليف الرسائل القصيرة وابدأ إرسال الأكواد عبر واتساب
تتيح لك منصة Whats360 إرسال رسائل التحقق وأكواد OTP لعملائك في ثوانٍ معدودة عبر واجهات برمجة التطبيقات المباشرة، مع دعم إدارة الأجهزة المتعددة والربط بالـ Webhooks لتأكيد طلبات الشراء تلقائياً بأقل تكلفة تشغيلية.
❓ الأسئلة الشائعة حول أنظمة التحقق وأكواد الربط
ما هو رمز التحقق OTP وما الغرض الأساسي منه؟
هو رمز أمان مؤقت يُولد عشوائياً لعملية واحدة فقط، والغرض منه إثبات ملكية وسيلة الاتصال وتأكيد هوية المستخدم في اللحظة الفعلية لإجراء العملية لمنع انتحال الهوية وتصفية الحسابات والطلبات الوهمية.
ما هي أبرز استخدامات OTP في المواقع والمتاجر الإلكترونية؟
يُستخدم لتأكيد طلبات الدفع عند الاستلام، وتفعيل الحسابات الجديدة برقم الهاتف، وتسجيل الدخول بدون كلمات مرور، وتأمين لوحات التحكم بالمصادقة الثنائية، وتأكيد المعاملات الحساسة كاستعادة كلمات المرور وتعديل الحسابات البنكية.
ما الفرق بين OTP وكود التفعيل؟
رمز OTP صالح لفترة قصيرة جداً لا تتجاوز دقائق ولمعاملة واحدة، بينما كود التفعيل يرتبط بتنشيط تراخيص البرمجيات أو إثبات صحة بريد إلكتروني ويمتد لعدة ساعات أو أيام وربما لا يرتبط بمؤقت لحظي.
ما الفرق بين OTP وكود الربط؟
كود الربط مخصص لإنشاء علاقة ثقة دائمة أو شبه دائمة بين جهازين أو نظامين مثل ربط شاشات نقاط البيع أو إقران جلسات الواتساب، بينما رمز OTP مخصص لتوثيق هوية المستخدم في عملية عابرة لمرة واحدة.
هل استخدام OTP آمن بشكل مطلق؟
يوفر حماية قوية ضد معظم الهجمات التقليدية، ولكنه ليس منيعاً بشكل مطلق؛ إذ قد يتعرض للهندسة الاجتماعية، أو التصيد اللحظي، أو هجمات تبديل الشريحة في حال الاعتماد على الرسائل القصيرة وحدها دون حماية إضافية.
هل يمكن للمهاجمين تخمين كود التحقق رياضياً؟
نظرياً نعم إذا لم توجد حماية، ولكن عملياً يتم إحباط التخمين برمجياً بفرض سقف للمحاولات لا يتجاوز ثلاث مرات، مما يجعل احتمالية التخمين الرياضي للرمز شبه مستحيلة.
هل يمكن تسجيل الدخول بالكامل دون كلمة مرور عبر OTP؟
نعم، وهو ما يُعرف بنظام Passwordless Authentication؛ حيث يدخل المستخدم هاتفه ويستلم رمز التحقق، مما يحسن تجربة الاستخدام ويقضي على مشكلة نسيان كلمات المرور.
ما هي المدة الزمنية المثالية لصلاحية كود التحقق؟
تتراوح المدة الهندسية الموصى بها بين 60 إلى 180 ثانية. تقليل المدة عن دقيقة قد يسبب مشاكل بسبب بطء الشبكات، وزيادتها عن ثلاث دقائق تفتح نافذة زمنية غير مبررة للهجمات.
هل الأفضل استخدام رمز تحقق من 4 أرقام أم 6 أرقام؟
يُفضل استخدام 6 أرقام للعمليات المالية وتأمين الحسابات لتوفير مليون احتمال رياضي، بينما يمكن الاكتفاء بأربعة أرقام للعمليات البسيطة شريطة فرض حظر المحاولات الصارم.
كم عدد المحاولات الخاطئة المسموح بها لإدخال الكود؟
المعيار الموصى به هو ثلاث محاولات كحد أقصى؛ عند استنفادها يجب إتلاف الجلسة فوراً وفرض فترة حظر مؤقتة تتراوح بين خمس وخمس عشرة دقيقة قبل السماح بطلب كود جديد.
هل يمكن إرسال رموز التحقق عبر واتساب بصورة آمنة؟
نعم؛ إذ يتمتع واتساب بتشفير طرفي قوي ويوفر سرعة تسليم متفوقة مقارنة بالرسائل النصية، مع ميزة ظهور اسم وشعار المتجر الموثق للمستخدم.
هل واتساب أكثر أماناً من الرسائل القصيرة في إرسال OTP؟
في كثير من الجوانب نعم؛ فالرسائل القصيرة غير مشفرة في مسار النقل وعرضة للتجسس الخلوي وهجمات تحويل الشريحة، بينما يتطلب اختراق واتساب الوصول المادي للتطبيق أو اختراق النسخ الاحتياطي.
هل يضمن نظام OTP القضاء الكامل على الطلبات الوهمية؟
يقضي تماماً على الطلبات ذات الأرقام الخاطئة أو الوهمية، ولكنه لا يمنع تراجع العميل الجاد عن الشراء لاحقاً لأسباب تخص جودة المنتج أو سرعة الشحن أو الظروف الشخصية.
كيف أدمج التحقق برمز OTP داخل متجر ووكومرس؟
يمكن ذلك عبر خطافات ووكومرس البرمجية في نموذج الدفع لتعليق الطلب، أو باستخدام إضافات متخصصة تتكامل مع بوابات الإرسال عبر API مثل Whats360.
كيف أربط واجهة OTP API بتطبيقي المخصص؟
يتم الربط باستدعاء نقاط النهاية عبر طلبات HTTP لتوليد الرمز وتمرير رسالة الإرسال للمزود، ومطابقة الكود في الخادم الخلفي بعد استلام مدخلات العميل.
ما الفرق بين الـ API والـ Webhook في سياق التحقق؟
الـ API يُستخدم عندما يطلب خادمك إجراءً محدداً من المزود مثل إرسال الرسالة، بينما الـ Webhook يُستخدم عندما يقوم المزود بإشعار خادمك بحدث تم عنده مثل تأكيد تسليم الرسالة للهاتف بنجاح.
يجب الانتباه بشدة إلى أن نجاح التحقق من رمز OTP يثبت فقط ملكية وسيلة الاتصال أو تأكيد نية الطلب في اللحظة الحالية، ولكنه لا يُعد بأي حال من الأحوال إثباتاً لاستلام الأموال أو نجاح العملية المصرفية. تأكيد الدفع الفعلي والنهائي يعتمد حصرياً على استلام إشعار موثوق وموقع رقمياً من بوابة الدفع البنكي المعتمدة، مع التحقق البرمجي الدقيق من تطابق المبلغ المطلوب، والعملة، ومعرف المعاملة الفريد، ومنع معالجة الإشعار لأكثر من مرة.
هل يغني رمز OTP عن Webhook بوابة الدفع الإلكتروني؟
قطعاً لا؛ فالـ OTP يؤكد موافقة العميل ورغبته، لكن تحصيل القيمة المالية وقيدها في الحساب البنكي يتطلب استجابة رسمية ومؤكدة من بوابة الدفع المشرفة على المعاملة.
ماذا يجب أن يفعل النظام إذا تعذر وصول الكود للعميل؟
يجب أن توفر الواجهة خيار إعادة إرسال الكود بعد انتهاء عداد زمني، مع توفير قناة بديلة تلقائياً مثل التحول من واتساب إلى الرسائل القصيرة عبر معمارية القناة الهجينة.
كيف أمنع استغلال الرمز أكثر من مرة؟
يتم ذلك بالإتلاف البرمجي الفوري لمفتاح الجلسة من الذاكرة المؤقتة بمجرد أول مطابقة ناجحة، بحيث يصبح الكود لاغياً ولا يمكن استخدامه مجدداً حتى لو تم اعتراضه.
هل يمكن استخدام رموز التحقق لإقران شاشات العرض والتطبيقات؟
نعم؛ عبر نظام Pairing Code، حيث يُعرض كود عشوائي مؤقت على الشاشة، ويقوم المستخدم بإدخاله في حسابه الموثق على الهاتف لربط الجهازين معاً دون كتابة كلمة المرور على الشاشة العامة.
ما هي خوارزمية TOTP وما الفرق بينها وبين الـ OTP المرسل بالرسائل؟
خوارزمية TOTP تولد الرموز محلياً على هاتف المستخدم استناداً لمفتاح تشفيري مشترك والوقت الحالي، وتعمل دون الحاجة لأي اتصال بالإنترنت أو شبكات الاتصالات، مما يجعلها أكثر أماناً وتوفيراً للتكاليف.
ما هي مواصفة WebOTP API وما فائدتها للمتاجر؟
هي مواصفة برمجية مدعومة في المتصفحات الحديثة تسمح للموقع بقراءة رمز التحقق الوارد في الرسالة تلقائياً وتعبئته داخل حقل الإدخال بنقرة واحدة من العميل، مما يقلل معدلات التراجع عن الشراء.
هل إرسال رسالة التحقق بنجاح يعني استلام العميل لها؟
لا؛ نجاح طلب الـ API يعني أن المزود استلم الرسالة وجدولها للإرسال، أما وصولها الفعلي لهاتف العميل فيتوقف على حالة جهازه والاتصال بالشبكة، وتتم مراقبة ذلك عبر أحداث الـ Webhooks المتخصصة بحالات التسليم.
كيف أحمي نموذج إرسال الـ OTP من هجمات استنزاف الرصيد؟
عبر ربط زر الإرسال بأنظمة الكابتشا الصامتة، وفرض قيود معدل الطلبات على عناوين الـ IP وأرقام الهواتف، وحظر أرقام الدول التي لا تقع ضمن النطاق الجغرافي لنشاط متجرك.
🎯 الخاتمة والتوصيات التنفيذية
لم يعد رمز التحقق لمرة واحدة مجرد أداة تكميلية، بل أصبح ركيزة تشغيلية تحمي أرباح المتاجر الإلكترونية وتصفي الطلبات العشوائية، وتوفر مساراً سلساً لتسجيل الدخول وإقران الأنظمة السحابية. يكمن الفارق الجوهري بين النظام الفعال والنظام المعطل في جودة المعمارية البرمجية؛ حيث يتطلب الأمر توليداً عشوائياً تشفيرياً آمناً، وتخزيناً لحظياً محكوماً بفترات صلاحية دقيقة، وحماية متعددة الطبقات ضد محاولات التخمين واستنزاف الموارد.
يتيح التحول نحو استخدام واجهات WhatsApp API بديلاً عملياً لتفادي مشكلات تأخر الرسائل القصيرة التقليدية وتكلفتها المرتفعة في مصر والشرق الأوسط، خاصة عند دمجها مع استراتيجيات القناة الهجينة لتوفير أقصى اعتمادية ممكنة.
أتمتة الرسائل الفورية عبر واتساب
استكشف حلول منصة Whats360 لربط المتاجر وإرسال رسائل التحقق عبر واجهات برمجة التطبيقات بأقل تكلفة تشغيلية.
تطوير الأنظمة والمعماريات المخصصة
تواصل مع شركة Beincode لبناء منظومات المصادقة متعددة العوامل والتكاملات البرمجية المعقدة لمنشأتك.
مقالات ذات صلة
الكلمات المفتاحية المستهدفة دلالياً:
استخدامات OTP في المواقع والمتاجر وأكواد الربط، رمز التحقق OTP، كود OTP، أكواد التحقق، تفعيل OTP في المتجر، WhatsApp OTP API، SMS OTP، تأكيد طلبات الدفع عند الاستلام، تقليل طلبات COD الوهمية، ربط OTP عبر REST API، تكامل Webhooks، معايير OWASP للتحقق، WebOTP API، مصادقة بدون كلمة مرور، أكواد ربط الأجهزة، حماية المتاجر الإلكترونية من الاحتيال.
🚀 دليل تحسين الاستخدام وسد الفجوة التشغيلية لنظام OTP (AEO & Search Intelligence)
يمثل امتلاك أدوات التحقق الرقمي ميزة نظرية ما لم تُترجم إلى ممارسة تشغيلية فعالة؛ فالمنشآت التي تقتني واجهات الربط دون دمجها في مسار الطلبات اليومي تتحمل تكاليف حجز المخزون وأعباء الشحن المرتجع دون تحقيق العائد الأمني المستهدف. يوضح هذا القسم الإضافي كيفية تحويل الإمكانيات البرمجية المتاحة إلى إجراءات تنفيذية تقلل الهدر وتلبي استعلامات البحث المتقدمة في محركات البحث الذكية.
فلسفة القيمة التشغيلية: الاستخدام الفعلي مقابل الهدر التراكمي
تتكرر في قطاع التجارة الإلكترونية ظاهرة شراء اشتراكات المنصات البرمجية أو إعداد بوابات الرسائل ثم تعطيل التحقق الإجباري في صفحة الدفع خشية اعتراض تجربة العميل، مما يؤدي إلى:
- استمرار خروج الشحنات ذات الأرقام غير المؤكدة وتحمل رسوم بوالص النقل العكسي.
- إهدار الوقت في اتصالات تأكيد يدوية تفقد المتجر ميزة السرعة التنافسية.
- دفع تكاليف اشتراكات خاملة لا تؤدي دورها الوقائي في حماية التدفقات النقدية.
ابدأ بحصر نسبة الطلبات المرتجعة خلال آخر 30 يوماً وتصنيف أسبابها؛ فإذا تبين أن الأرقام المغلقة أو غير الصحيحة تمثل جزءاً من المشكلة، فعّل التحقق المشروط كخطوة أولى على طلبات الدفع عند الاستلام (COD) فقط دون المساس بطلبات السداد المسبق، لضمان حماية أرباحك التشغيلية بأقل قدر من التغيير في واجهة الموقع.
خريطة استعلامات البحث الذكية وتحليل النية الدلالية
تتطلب محركات البحث المعتمدة على الذكاء الاصطناعي إجابات مباشرة تربط المشكلة بالحل والأداة المناسبة. يوضح الجدول التالي مصفوفة نوايا البحث وكيفية استجابة النظام الهندسي لكل منها:
استعلامات تفصيلية وإجابات مباشرة (Direct Search Answers)
السؤال: ما هي الصيغة القياسية لتجهيز رقم الهاتف قبل تمريره لواجهة الإرسال؟
الإجابة: يجب تنظيف الرقم من أي مسافات أو رموز خاصة وعلامة الجمع (+)، ثم دمج كود الدولة مع الرقم بدون أصفار بادئة، وإلحاق النطاق التقني المعتمد عند التعامل مع بروتوكولات واتساب مثل:
$cleanPhone = preg_replace('/[^0-9]/', '', $inputPhone);
$jid = $cleanPhone . '@s.whatsapp.net';
السؤال: كيف يمكن معالجة انقطاع الاتصال المؤقت بين خادم المتجر ومزود الخدمة؟
الإجابة: يتم ضبط مهلة اتصال قصيرة (Timeout لا يتجاوز 5 إلى 8 ثوانٍ)، وتفعيل آلية إعادة محاولة محكومة (Retry Policy) لمرة واحدة فقط لتفادي تكرار إرسال الرسائل، مع إتاحة خيار للمستخدم لإعادة المحاولة يدوياً بعد انقضاء فترة التهدئة الزمنية المحددة.
إن عدم تقييد عدد مرات طلب الرمز لكل عنوان IP ورقم هاتف قد يعرض المتجر لعمليات استنزاف آلية من قبل البوتات. تأكد دائماً من دمج اختبارات التحقق السلوكي الصامتة قبل نقطة إرسال الرسالة، واقصر استقبال الأرقام على النطاقات الجغرافية التي تغطيها خدمات الشحن الخاصة بك.
هل تخطط لأتمتة دورة التحقق وتأكيد الطلبات في متجرك؟
سواء كنت تبحث عن دمج سريع عبر منصة Whats360 لتسليم أكواد التحقق الفورية عبر واتساب بأقل تكلفة، أو تحتاج إلى تصميم بنية مصادقة سحابية متقدمة بواسطة فريق Beincode، يمكنك بدء الخطوة التنفيذية المناسبة لحماية أرباحك التشغيلية.
كيانات ومصطلحات هندسية ذات صلة بالبحث الذكي
OTP Architecture, CSPRNG, HMAC-SHA256, In-Memory Caching, TTL Expiry, WebOTP Standard, Rate Limiting Strategy, Reverse Logistics Management, Cash on Delivery Friction, Webhook Idempotency, WhatsApp Business Gateway, Whats360, Beincode, Toggaar, EGCash, SMS Control, UltraMail.