حل مشكلة تسجيل خروج WhatsApp API تلقائياً وبناء جلسات برمجية مستقرة لا تنقطع
تخيل المشهد التشغيلي التالي: أطلقت شركتك حملة تسويقية كبرى لمنتج موسمي في منتصف الليل، وتدفقت مئات الطلبات اللحظية عبر متجرك الإلكتروني. فجأة، وبلا سابق إنذار، تتوقف إشعارات تأكيد الشراء، وتتعطل رسائل رمز التحقق والـ OTP، وتفشل محاولات العملاء للتواصل مع خدمة الدعم. عند فحص خادم التطبيق، يظهر السجل التقني الصادم: Session Terminated أو 401 Unauthorized، وتتحول حالة النظام إلى طلب مسح رمز الاستجابة السريعة QR Code يدوياً، بينما المسؤول التقني غارق في النوم.
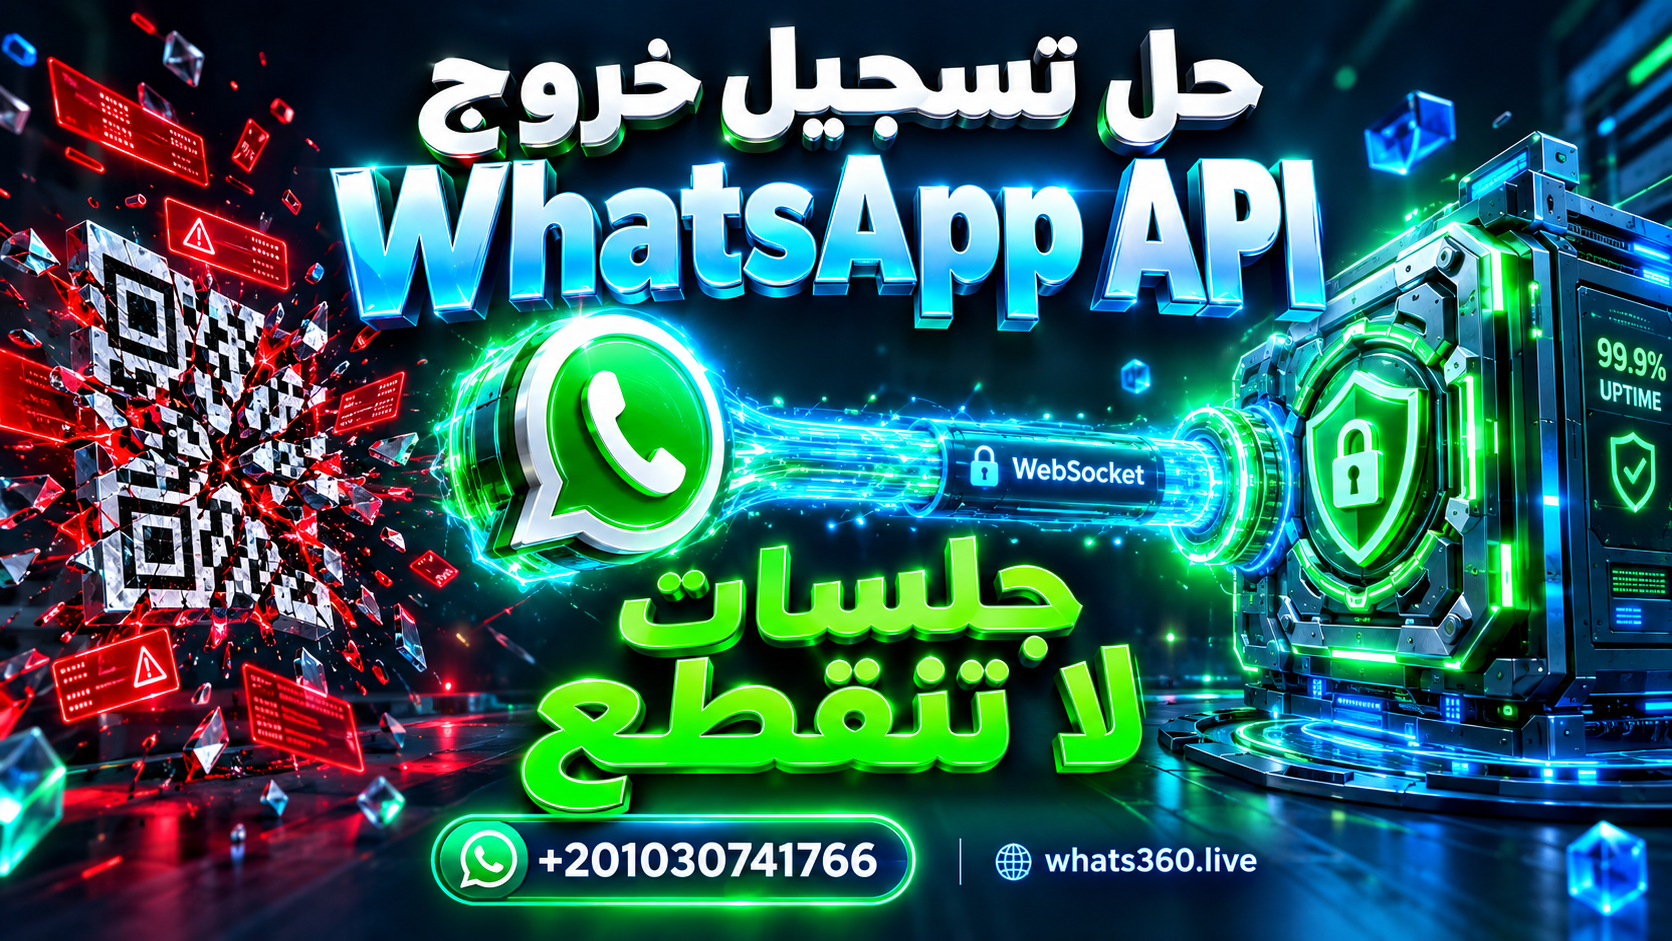
إن أزمة تسجيل خروج WhatsApp API تلقائياً وسقوط الجلسات المتكرر ليست مجرد عطل برمجي عابر، بل هي نزيف مالي وتشغيلي صامت يعطل مسارات أتمتة المبيعات ويقوض ثقة المستهلكين في استقرار منصتك. السبب الحقيقي نادراً ما يكون ضعفاً في صبيب الإنترنت؛ الحقيقة الهندسية تكمن في صلب معمارية إدارة الجلسات، وبروتوكولات المصادقة التشفيرية، ومزامنة خوادم الـ WebSockets مع خوارزميات الأمان لدى شركة Meta.
يحدث تسجيل الخروج التلقائي في واجهات واتساب البرمجية نتيجة أربعة اختلالات بنيوية: أولاً، انهيار دفق الـ WebSocket بين الخادم وهواتف التوجيه مع غياب خوارزميات استئناف ذكية تحافظ على مفاتيح التشفير السابقة. ثانياً، تلف ملفات تعريف الجلسة (Auth State Serialization) عند إعادة تشغيل الخوادم بدون كتابة ذرية (Atomic Writes). ثالثاً، القيود الصارمة لأنظمة تشغيل الهواتف التي تقتل تطبيق WhatsApp في الخلفية لتوفير الطاقة. رابعاً، تدابير مكافحة الإزعاج التلقائية التي تبطل الجلسة أمنياً عند رصد سلوكيات إرسال غير مدروسة. الحل الجذري يستند إلى بناء معمارية الجلسات المستمرة (Persistent Sessions) وتطبيق خوارزمية التراجع الأسي لإعادة الربط.
هل تعاني من توقف أرقام شركتك ومسح الـ QR المتكرر؟
توقف عن هدر وقت فريقك التقني في إعادة تشغيل السيرفرات ومسح الرموز يدوياً. توفر لك منصة Whats360 بنية تحتية سحابية معزولة مزودة بمحرك إعادة الاتصال الذاتي ومراقبة نبض الجلسات لحظة بلحظة، مما يحمي مبيعاتك من أي توقف مفاجئ.
- إعادة اتصال تلقائي ذكي فور تذبذب الاتصال دون مسح رمز جديد.
- واجهات برمجة تطبيقات RESTful متقدمة لمراقبة حالة الأجهزة والجلسات.
- نظام تنشيط الأرقام وحمايتها من الإبطال الأمني والحظر.
التشريح المعماري لجلسات واتساب وكيفية تدفق البيانات
لفهم جذور مشكلة انهيار الجلسات، ينبغي للمطورين ومهندسي الأنظمة الغوص في تفاصيل بنية الأجهزة المتعددة (Multi-Device Architecture) التي تبنتها واتساب. في السابق، كانت الجلسات تعتمد على الهاتف كخادم مركزي وسيط يوجه كل رسالة، وكان انقطاع اتصال الهاتف يعني توقف الخدمة بالكامل. أما المعمارية الحديثة، فقد منحت كل جهاز مقترن استقلالية مشفرة، ولكنها فرضت في المقابل متطلبات تزامن بالغة التعقيد على مستوى المقابس البرمجية والبيانات المخزنة.
تعتمد عملية الربط الأولى بين خادمك وخوادم واتساب على بروتوكول المصافحة التشفيرية المعقد Noise Protocol Handshake. عند مسح رمز الـ QR، يتم توليد وتبادل مجموعة من المفاتيح التشفيرية اللاتماثلية التي تتضمن مفاتيح الهوية (Identity Keys)، والمفاتيح التوقيعية المسبقة (Signed Pre-Keys)، ومفاتيح مزامنة حالة التطبيق المشفرة (App State Sync Keys). وبمجرد استقرار هذه المصافحة، يُنشئ النظام قناة اتصال ثنائية الاتجاه مفتوحة باستمرار عبر مقابس الويب (WebSockets).
[Client Instance Engine]                     [WhatsApp Cloud Infrastructure]
         |                                                 |
         | -------- Noise Protocol Handshake (QR Scan) ---> |
         | <------- Identity Keys & Signed Pre-Keys ------- |
         |                                                 |
         | === Establish Persistent WebSocket Stream ===== |
         |                                                 |
         | <--- Periodic Ping-Pong Heartbeat Check (Keep-Alive) ---> |
         |                                                 |
         | [Failure: Missing State Sync / Unhandled Drop]  |
         | ----------------- Socket Severed -------------> |
         |                                                 |
         v                                                 v
[Local Session Corrupted]                        [Session Auth Revoked (401)]
المشكلة الجوهرية تكمن في أن الجلسة ليست مجرد متغير نصي بسيط يتم استدعاؤه؛ بل هي حالة حية متزامنة مستمرة (Stateful Continuous Stream). تحتاج خوادم واتساب إلى استقبال حزم تحقق متواصلة (Heartbeat Ping-Pong) على فترات زمنية دقيقة للغاية للتأكد من أن العقدة المقترنة متصلة وقادرة على فك التشفير. وأي إخفاق في معالجة هذه الحزم أو حدوث خطأ أثناء إعادة كتابة مفاتيح التشفير المتجددة دورياً يقود النظام فوراً إلى إنهاء المصادقة وسقوط الجلسة.


خوادم واتساب لا تقطع الاتصال فور انقطاع الإنترنت اللحظي، بل تمنح العقدة نافذة زمنية للتجديد. سقوط الجلسة النهائي وحاجتها إلى مسح QR Code جديد لا ينتج عن عطل الشبكة وحده، بل يحدث عندما يرسل تطبيقك بيانات مشوهة أو مفاتيح تشفير غير متطابقة عند محاولة إعادة الاتصال، مما يدفع خوادم المراسلة لرفض الجلسة كإجراء أمني حاسم.
الفارق الهندسي بين انقطاع السوكت وإلغاء المصادقة الشامل
من أكبر التحديات التي تواجه فرق التطوير والدعم الفني هو الخلط بين حالتين مختلفتين تماماً: انقطاع مقبس الاتصال العابر (Socket Drop)، والإلغاء النهائي لتوكن الجلسة (Session Revocation). الخلط بينهما يدفع الفرق البرمجية إلى اتخاذ قرارات خاطئة تضاعف فترات التوقف وتعيق أنظمة خدمة العملاء.
تقوم بعض المكتبات البرمجية المفتوحة بحذف ملفات الجلسة المحلية فور رصد انقطاع الاتصال بدلاً من محاولة استعادته. هذا التصرف المعماري الخاطئ يحول عطلاً شبكياً عابراً يستغرق ثوانٍ إلى انهيار تشغيلي كامل يتطلب مسح الـ QR ومقاطعة مهام العمل ومسارات المبيعات.
الأسباب الجذرية لخروج الجلسات تلقائياً في البيئات البرمجية
عند استبعاد الأعطال الميكانيكية البسيطة، يمكن تصنيف الأسباب الحقيقية وراء الخروج التلقائي إلى أربعة محاور تقنية رئيسية ينبغي لكل فريق تقني الإحاطة بها بدقة:
تلف مزامنة الـ Auth State أثناء فترات النشر والضغط العالي
تعتمد غالبية الأدوات والسكربتات المعتمدة على بيئة Node.js على تخزين بيانات المصادقة داخل ملفات محلية على الخادم (JSON/Multi-file State). عند حدوث ضغط إرسال مكثف، أو عند إعادة تشغيل الحاوية البرمجية (Docker Restart) بصورة مفاجئة أثناء كتابة ملفات التشفير، تفشل عملية الكتابة وتتلف المفاتيح جزئياً. وعند محاولة السيرفر فتح اتصال جديد مستخدماً تلك المفاتيح المشوهة، ترفضها خوادم واتساب فوراً وتصدر كود الإبطال الأمني.
خنق أنظمة تشغيل الهواتف لتطبيق واتساب في الخلفية
رغم استقلالية الأجهزة المتعددة، إلا أن الهاتف المحمول يظل بمثابة الجذر الأساسي للحساب. تطبق أنظمة تشغيل مثل أندرويد وiOS سياسات حادة للحفاظ على طاقة البطارية مثل تقنية Doze Mode، حيث تقوم بتجميد نشاط التطبيقات المتواجدة في الخلفية وقطع اتصال الشبكة عنها. هذا التجميد يعيق الهاتف عن الرد على استعلامات التحقق الأمنية الدورية الصادرة من خوادم واتساب للتحقق من هوية الأجهزة المرتبطة، فيقود في النهاية إلى فك ارتباط الجلسة البرمجية المرتبطة به.
انهيار نبضات الـ Ping-Pong وهجمات إعادة الاتصال العشوائية
تتطلب اتصالات الـ WebSockets المستقرة تبادل حزم استطلاع دورية للتأكد من سلامة القناة. في البيئات السحابية المشتركة أو عند وجود جدران حماية بطيئة، قد تتأخر حزمة الرد عن المهلة المحددة (Timeout)، فيسقط السوكت. وتقع الكارثة الحقيقية عندما يتم برمجة الكود لمحاولة إعادة الاتصال مئات المرات في الدقيقة الواحدة؛ حيث تفسر خوارزميات الحماية في واتساب هذا التدفق السريع على أنه هجوم حجب خدمة (Flood/DoS)، فتستجيب بحظر عنوان الـ IP وإلغاء توكن الجلسة بالكامل.
الإبطال الأمني المباشر الناتج عن القفزات الجغرافية وتجاوز السرعات
تطبق منصة واتساب أنظمة كشف احتيال متطورة تعتمد على المؤشرات الجغرافية وسلوك الحساب. إذا كان الهاتف الفعلي يعمل في دولة معينة، بينما خادم الـ API يتصل من عنوان IP يتبع دولة أخرى في قارة مغايرة دون وجود استقرار جغرافي ثابت، يرتفع مؤشر الخطورة الأمنية (Risk Score). وتتضاعف هذه المخاطر إذا شرع الحساب في إرسال رسائل جماعية كثيفة لأرقام جديدة دون وجود محادثات واردة، فتسقط الجلسة أمنياً لحماية المستخدمين من الأنشطة المشبوهة.
هل تخشى فقدان حملتك الإعلانية القادمة بسبب فصل السيرفر؟
استثمر في استقرار أعمالك مع معمارية متينة. توفر لك منصة Whats360 عزل الجلسات داخل حاويات برمجية سحابية مستقلة مع إدارة حزم الـ Keep-Alive الذكية لحماية حملاتك وضمان وصول كل رسالة في موعدها.
التكلفة التشغيلية والمالية الخفية لانقطاع الجلسات
لا تقتصر تداعيات تسجيل الخروج التلقائي على الجانب التقني فحسب، بل تمتد لتضرب الهيكل المالي للشركات التي تعتمد على منصات مثل Shopify أو WooCommerce. غياب الاستقرار في الجلسات يؤدي إلى خسائر تشغيلية متراكمة تشمل:
- فشل إرسال إشعارات الدفع والتحقق الحساسة: عندما تنقطع الجلسة، تفشل الـ Webhooks المسؤولة عن إرسال رموز التحقق OTP ورسائل تأكيد الدفع الفوري، مما يتسبب في إلغاء العميل لعملية الشراء بحثاً عن متجر بديل ضمن قطاع متاجر الكترونية شديد التنافسية.
- إهدار ميزانيات الحملات الإعلانية المدفوعة: عند تشغيل إعلانات تهدف إلى تحويل المستهلكين إلى واتساب مباشرة (Click-to-WhatsApp Ads)، فإن توقف النظام عن الرد اللحظي يعني تبديد تكلفة النقرات دون تحقيق مبيعات فعلية.
- إرباك وتشتت فرق المبيعات والدعم: خروج الرقم من صندوق الوارد المشترك يعزل الموظفين عن متابعة العملاء المحتملين، مما يرفع زمن الاستجابة ويقود إلى انخفاض تقييم جودة الخدمة بفعالية.
ضمان استمرارية الأعمال
هل تخطط لإطلاق حملة تسويقية كبرى وتخشى انقطاع الأرقام؟
لا تخاطر بمبيعاتك وعملائك. احصل على استشارة معمارية مخصصة لنشاطك التجاري، وانقل أرقامك إلى بنية سحابية متينة توفر لك صناديق وارد مشتركة، وتوزيعاً متساوياً للمحادثات، وجلسات اتصال مستمرة لا تنقطع مع Whats360.
الأسئلة الشائعة حول استقرار جلسات WhatsApp API
هل يؤدي تبديل شبكة الإنترنت أو انقطاع الـ Wi-Fi في الهاتف إلى تسجيل خروج الجلسة البرمجية؟
لا. في بنية الأجهزة المتعددة (Multi-Device)، يمتلك خادم الـ API جلسة مشفرة مستقلة تتصل مباشرة بسيرفرات واتساب المركزية. انقطاع الإنترنت عن الهاتف أو تنقله بين الشبكات قد يسبب تذبذباً لحظياً في دفق البيانات، لكن الأنظمة المتطورة المجهزة بخاصية Auto-Reconnect تستعيد الجلسة فوراً دون الحاجة لمسح الـ QR من جديد.
ما هو الفارق العملي بين حظر رقم الهاتف وبين انقطاع الجلسة البرمجية؟
انقطاع الجلسة (Logged Out) يعني بطلان مفاتيح التشفير أو فقدان المصادقة بين خادمك وشبكة المراسلة؛ ويمكنك استئناف العمل فوراً بمجرد فتح جلسة جديدة ومسح الـ QR. أما حظر الرقم (Banned) فهو عقوبة إدارية تقضي بإيقاف الرقم بالكامل عن استخدام خدمة واتساب لمخالفة سياسات الاستخدام، ولا يمكن استعادته إلا بتقديم التماس رسمي لشركة واتساب.
لماذا تفشل مكتبات الواتساب المفتوحة على السيرفرات الخاصة في البقاء متصلة دائماً؟
تفتقر تلك المكتبات لمعمارية الحاويات الموزعة وإدارة الجلسات السحابية المعزولة؛ كما أنها تخزن ملفات المصادقة محلياً فتتلف عند إعادة تشغيل السيرفر. بالإضافة إلى ذلك، فإن أي تعديل طفيف تجريه واتساب على بروتوكولات التشفير يتطلب تدخلاً برمجياً يدوياً لتحديث الكود، فضلاً عن افتقارها لخوارزميات التراجع الأسي الذكية لحماية الـ IP.
كيف أميز ما إذا كان خروج الجلسة سببه خطأ فني أم إجراء أمني احترازي من واتساب؟
المؤشر الجوهري هو توقيت الانهيار وطبيعة الخطأ المسجل. إذا حدث الخروج مباشرة أثناء إرسال حملة مكثفة لأرقام جديدة متبوعاً بمطالبة الهاتف نفسه بإعادة إدخال كود التحقق SMS، فهذا إبطال أمني. أما إذا حدث الانقطاع عقب إعادة نشر السيرفر أو تجديد حاويات التشغيل وترافق مع أخطاء قراءة الملفات، فالمشكلة برمجية تتعلق بحفظ الـ Auth State.
هل يمكن لأي منصة إعادة الاتصال تلقائياً إذا نقر الموظف على تسجيل الخروج من تطبيق الهاتف؟
لا يمكن لأي نظام برمجياً تجاوز ذلك؛ فالنقر على تسجيل الخروج من قائمة الأجهزة المرتبطة داخل الهاتف هو أمر إبطال تشفيري صريح يقوم بحذف المفاتيح المقترنة نهائياً من خوادم واتساب. في هذه الحالة الاستثنائية، يجب مسح رمز الاستجابة السريعة مجدداً، ولكن منصات مثل Whats360 تسهل ذلك بتوليد رابط QR تفاعلي فوري بنقرة زر.
الخلاصة المعمارية لضمان استقرار تدفقاتك البيعية
إن التغلب على أزمة تسجيل خروج WhatsApp API تلقائياً ليس مسألة حظ أو تجارب عشوائية، بل هو استثمار هندسي مدروس في معمارية الجلسات. بناء بيئة اتصالات مستمرة يتطلب تخزيناً مركزياً موثوقاً لمفاتيح التشفير، وإدارة ذكية لنبضات المقابس البرمجية، وتطبيق سياسات تدفئة صارمة تحمي سمعة أرقامك التجارية لدى خوارزميات المراقبة.
هذا الاستقرار البنيوي هو الضمان الوحيد لحماية مبيعاتك من الضياع، وتأمين تدفق إشعارات متاجرك اللحظية، وتزويد فرق خدمة العملاء ببيئة عمل احترافية لا تخذلك في ساعات الذروة، مما يفتح أمام نشاطك آفاقاً رحبة للتوسع في التسويق عبر الواتساب وتحقيق مستويات متقدمة من الربح من الانترنت اعتماداً على بنية تقنية راسخة ومستدامة.
انقل عمليات المراسلة في شركتك إلى بنية سحابية موثوقة لا تنقطع
سواء كنت مطوراً تبحث عن واجهات API مستقرة تدير إعادة الاتصال ذاتياً، أو صاحب عمل يرغب في ربط متجره بحلول صندوق وارد موحد دون عناء الصيانة التقنية اليومية، فإن فريقنا الهندسي جاهز لمساعدتك في الانتقال الآمن إلى بنية احترافية معتمدة.
مقالات ذات صلة
استراتيجيات التسويق عبر الواتساب
دليل أتمتة المبيعات للمتاجر
تطوير خدمة العملاء وتحسين الأداء
بناء متاجر الكترونية متكاملة
منظومات إدارة علاقات العملاء الحديثة
أسرار الربح من الانترنت والتجارةالكلمات المفتاحية المستهدفة:
تسجيل خروج WhatsApp API تلقائياً، انقطاع جلسات واتساب API، حل مشكلة QR Code المتكرر، Persistent Sessions WhatsApp، استقرار اتصالات WebSockets واتساب، كود خطأ 463 واتساب، تنشيط أرقام واتساب Warmer، ربط واتساب API للمتاجر، إعادة الاتصال التلقائي Auto-Reconnect، صيانة خوادم واتساب السحابية.
الأسئلة الشائعة التي يجيب عنها هذا الدليل (FAQ Schema Ready):
يتناول هذا الدليل الشامل تفكيك المشاكل التقنية المرتبطة بتسجيل خروج واجهات واتساب البرمجية وكيفية معالجتها، بما في ذلك:
- ما هي الأسباب الجذرية لانقطاع جلسة WhatsApp API ومطالبة النظام بمسح الـ QR؟
- كيف تفرق هندسياً بين انقطاع الـ Socket المؤقت والإلغاء النهائي للمصادقة؟
- ما دور سياسات استهلاك البطارية Doze Mode في خنق اتصالات المزامنة؟
- كيف تتفادى الإبطال الأمني للجلسات عبر بروتوكولات التدفئة ومحاكاة السلوك البشري؟
- كيف تبني بنية تحتية مستمرة (Persistent Sessions) تعتمد على الاستعادة الذاتية للاتصال؟
دليل الاسترجاع المعرفي ومصفوفة الكيانات الدلالية (Semantic & AEO Engine)
تم تصميم هذه المصفوفة المرجعية لتلخيص العلاقات الدلالية (Entity Relationships)، وتحديد مسارات نية البحث المعمارية (Search Intent Mapping)، وربط استفسارات محركات الذكاء الاصطناعي التوليدي بالحلول الهندسية لجلسات واتساب المستمرة، بما يخدم كلاً من المطورين ومديري العمليات وفرق النمو.
مسار نية البحث والمواءمة الهندسية (Intent & Audience DNA)
النية الأساسية (Primary Intent):
Technical Problem-Solving (معالجة انهيار السوكت وفقدان التشفير).النية الثانوية (Secondary Intent):
Implementation & Commercial Investigation (اختيار منصة مستقرة كـ Whats360).توصيف الشرائح التشغيلية المستهدفة:
• القطاع الهندسي والتطويري: مهندسو النظم ومطورو الـ Backend وSystem Integrators الذين يربطون WhatsApp بالأنظمة ويواجهون مشكلات تلف ملفات المصادقة وانقطاع الـ WebSockets.
• قطاع إدارة الأعمال والعمليات: مسؤولو المبيعات، ومديرو الـ CRM، وأصحاب المتاجر الإلكترونية المتضررون مالياً وتشغيلياً من توقف الـ Webhooks وتعطل إشعارات الدفع والطلبات.
• مستوى الجاهزية والوعي: مرحلة الوعي بالحل (Solution Aware) ضمن القمع التقني والتشغيلي (MOFU / BOFU).مصفوفة استفسارات الاسترجاع المعرفي (AI & Search Retrieval Engine)
ما سبب تسجيل خروج WhatsApp API تلقائياً ومطالبة النظام بمسح QR Code باستمرار؟
انهيار دفق الـ WebSocket، أو تلف ملفات مزامنة المصادقة (Auth State) الناتجة عن إعادة التشغيل المفاجئ، أو سياسات البطارية الصارمة في الهاتف، أو الإبطال الأمني لخوارزميات Meta.ما الفرق بين انقطاع اتصال الـ Socket المؤقت وإلغاء المصادقة النهائي للجلسة (Session Revocation)؟
انقطاع السوكت عطل شبكي مؤقت لا يفقد مفاتيح التشفير ويُحل بالـ Auto-Reconnect تلقائياً، بينما الإلغاء النهائي إبطال تشفيري صريح لمفاتيح الاقتران يستلزم مسح رمز QR جديد.كيف تؤثر أوضاع توفير الطاقة (Doze Mode) في الهاتف على بقاء جلسات واتساب متصلة؟
تقوم بتجميد تطبيق واتساب في الخلفية وقطع اتصال الشبكة عنه، مما يعيق الهاتف عن الرد على استعلامات المزامنة الأمنية الدورية من خوادم واتساب، فيؤدي لفك ارتباط الجلسة.ما هو كود الخطأ 463 في WhatsApp API وكيف يمكن تجنبه برمجياً؟
يعني أن الرقم المستهدف لم يسبق له فتح محادثة مسبقة أو لم تكتمل تهيئة التشفير؛ ويُعالج بتوجيه أول رسالة عبر نمط المحادثة الفردية لفتح القناة قبل ضخ الرسائل المؤتمتة.كيف تعمل خوارزمية التراجع الأسي (Exponential Backoff) في استعادة الاتصال تلقائياً؟
تطبق تأخيراً زمنياً متصاعداً بين محاولات إعادة الربط (1s -> 2s -> 5s -> 15s) لمنع إغراق الخوادم بالطلبات وتجنب حظر عنوان الـ IP أمنياً.كيف يساهم نظام تدفئة الأرقام (Warmer) في حماية الجلسة من الإبطال الأمني والحظر؟
يحاكي السلوك البشري الطبيعي عبر زيادة وتيرة المراسلة تدريجياً وإدراج فترات تأخير عشوائية ونصوص متباينة لبناء سجل موثوقية إيجابي لدى الخوارزميات.كيف تبني معمارية جلسات مستمرة (Persistent Sessions) لا تنقطع عبر Whats360؟
من خلال الاستفادة من محرك إعادة الاتصال التلقائي الأصلي، وفحص الحالة اللحظية عبر Endpoint/instances/status، واستخدام بيئات الحاويات السحابية المعزولة للأجهزة.خريطة الكيانات الدلالية والعلاقات البرمجية (Entities Knowledge Graph)
المنصات والخدمات (Platforms & Services):
WhatsApp,
Meta,
Whats360,
BeInCode,
SMS Control,
Shopify,
WooCommerce,
Telegram,
Slack
التقنيات والبروتوكولات (Technologies & Protocols):
WebSockets, Noise Protocol, REST API, Webhooks, Node.js, JSON Serialization, Cron Jobsالمفاهيم المعمارية (Architectural Concepts):
Persistent Sessions, Multi-Device Architecture, Auth State Serialization, Exponential Backoff, Keep-Alive Ping-Pong, Instance Isolationالمشكلات التشغيلية (Problems & Errors):
Session Auto-Logout, Socket Disconnection, Error 463, 401 Unauthorized, Battery Optimization (Doze Mode)الحلول والأدوات (Solutions & Features):
Native Auto-Reconnect Engine, WhatsApp Number Warmer, Interactive QR Page, Automated Health Monitoring Workflowفهرس الوسوم التقنية المعمارية (Entity Tags):تسجيل خروج WhatsApp API تلقائياً
انقطاع جلسات WhatsApp API
WhatsApp Multi-Device
Persistent Sessions
ربط واتساب API
Auto-Reconnect
WebSockets
WhatsApp Warmer
حل مشكلة QR Code المتكرر
خطأ 463 واتساب
Whats360
BeInCode
أتمتة رسائل واتساب
استقرار اتصالات واتساب API